Por Staff
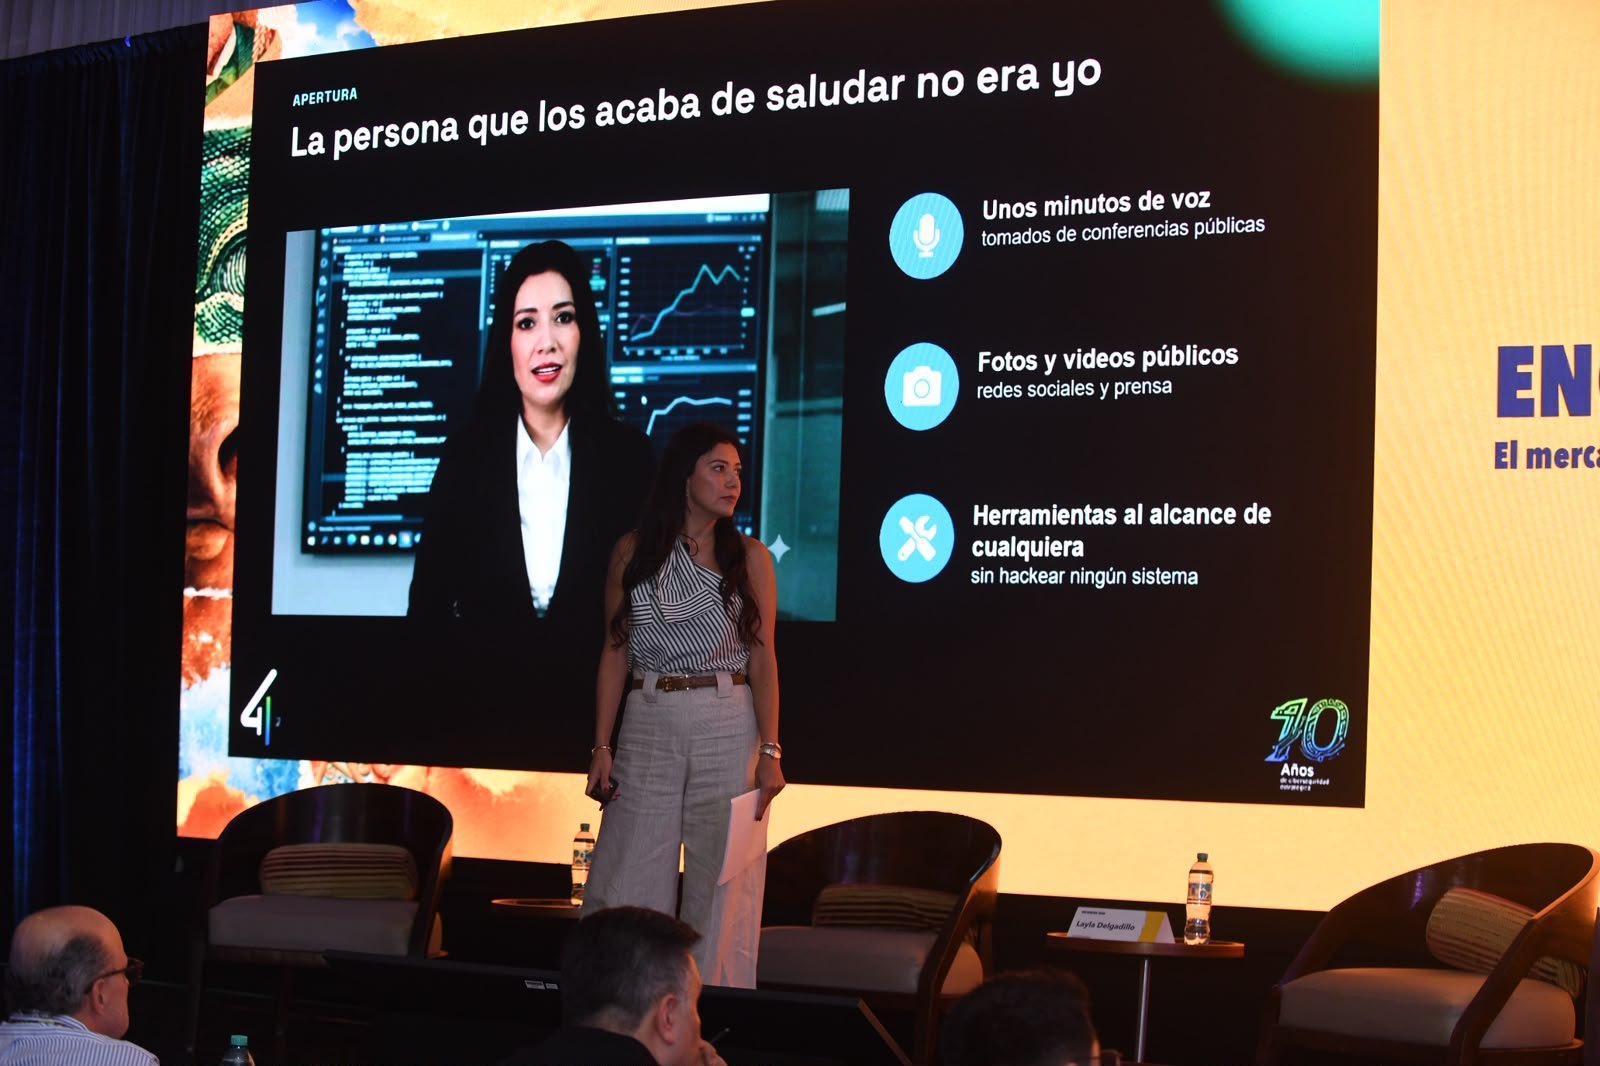
La inteligencia artificial generativa facilita la creación de voces, rostros y videos falsos que pueden utilizarse para suplantar a clientes, directivos y entidades financieras. Esta práctica representa un reto para la seguridad del sector, pues no requiere necesariamente una intrusión en los sistemas informáticos de las instituciones. El riesgo fue expuesto por Layla Delgadillo, fundadora y CEO de Silent4Business, durante el Encuentro AMIB 2026, realizado en Cancún, Quintana Roo.
Durante su conferencia “¿Eres realmente tú? Suplantación de identidad y la crisis de confianza en la banca”, Delgadillo señaló que estos fraudes se apoyan en la confianza que las personas depositan en las identidades digitales y en las instituciones financieras. Explicó que, en lugar de atacar directamente la infraestructura tecnológica, los delincuentes pueden imitar a personas o marcas legítimas para obtener información confidencial o conseguir la autorización de operaciones fraudulentas.
Para ilustrar las dificultades que implica reconocer este tipo de engaños, la especialista presentó un deepfake creado a partir de su propia imagen. La demostración mostró cómo una representación artificial puede confundirse con una persona real. “Hoy la voz y el rostro ya no son prueba de identidad”, afirmó.
La directiva describió tres modalidades principales de suplantación. La primera consiste en crear identidades sintéticas para hacerse pasar por clientes; la segunda utiliza voces clonadas o videos falsos para imitar a ejecutivos y transmitir instrucciones aparentemente legítimas; mientras que la tercera recurre a sitios web, dominios y perfiles digitales falsificados que simulan pertenecer a instituciones financieras para engañar a sus usuarios.
Delgadillo advirtió que los fraudes de esta naturaleza pueden afectar a una institución financiera incluso cuando sus sistemas informáticos permanecen intactos. La imitación de sus representantes o de sus canales de comunicación puede llevar a una persona a autorizar una operación, sin que los responsables del engaño necesiten acceder a la infraestructura tecnológica de la entidad.
Como ejemplos de estos riesgos, recordó el caso registrado en Hong Kong en 2024, cuando un empleado transfirió alrededor de 25 millones de dólares tras participar en una videollamada con representaciones falsas de directivos de su empresa. También mencionó el caso de MGM Resorts, vinculado con la manipulación de los procesos de atención y soporte técnico. Ambos episodios muestran cómo los mecanismos de suplantación pueden explotar tanto la tecnología como los procedimientos internos de las organizaciones.
Frente a estas amenazas, Delgadillo destacó diversas medidas de prevención, como las pruebas de vida, el análisis del comportamiento y la autenticación multifactor resistente al phishing. También subrayó la necesidad de confirmar las solicitudes sensibles a través de canales independientes, fortalecer los controles para autorizar transferencias y monitorear la aparición de sitios web y perfiles digitales que imiten la identidad de las instituciones financieras.